Détection automatique des usages SaaS & IA
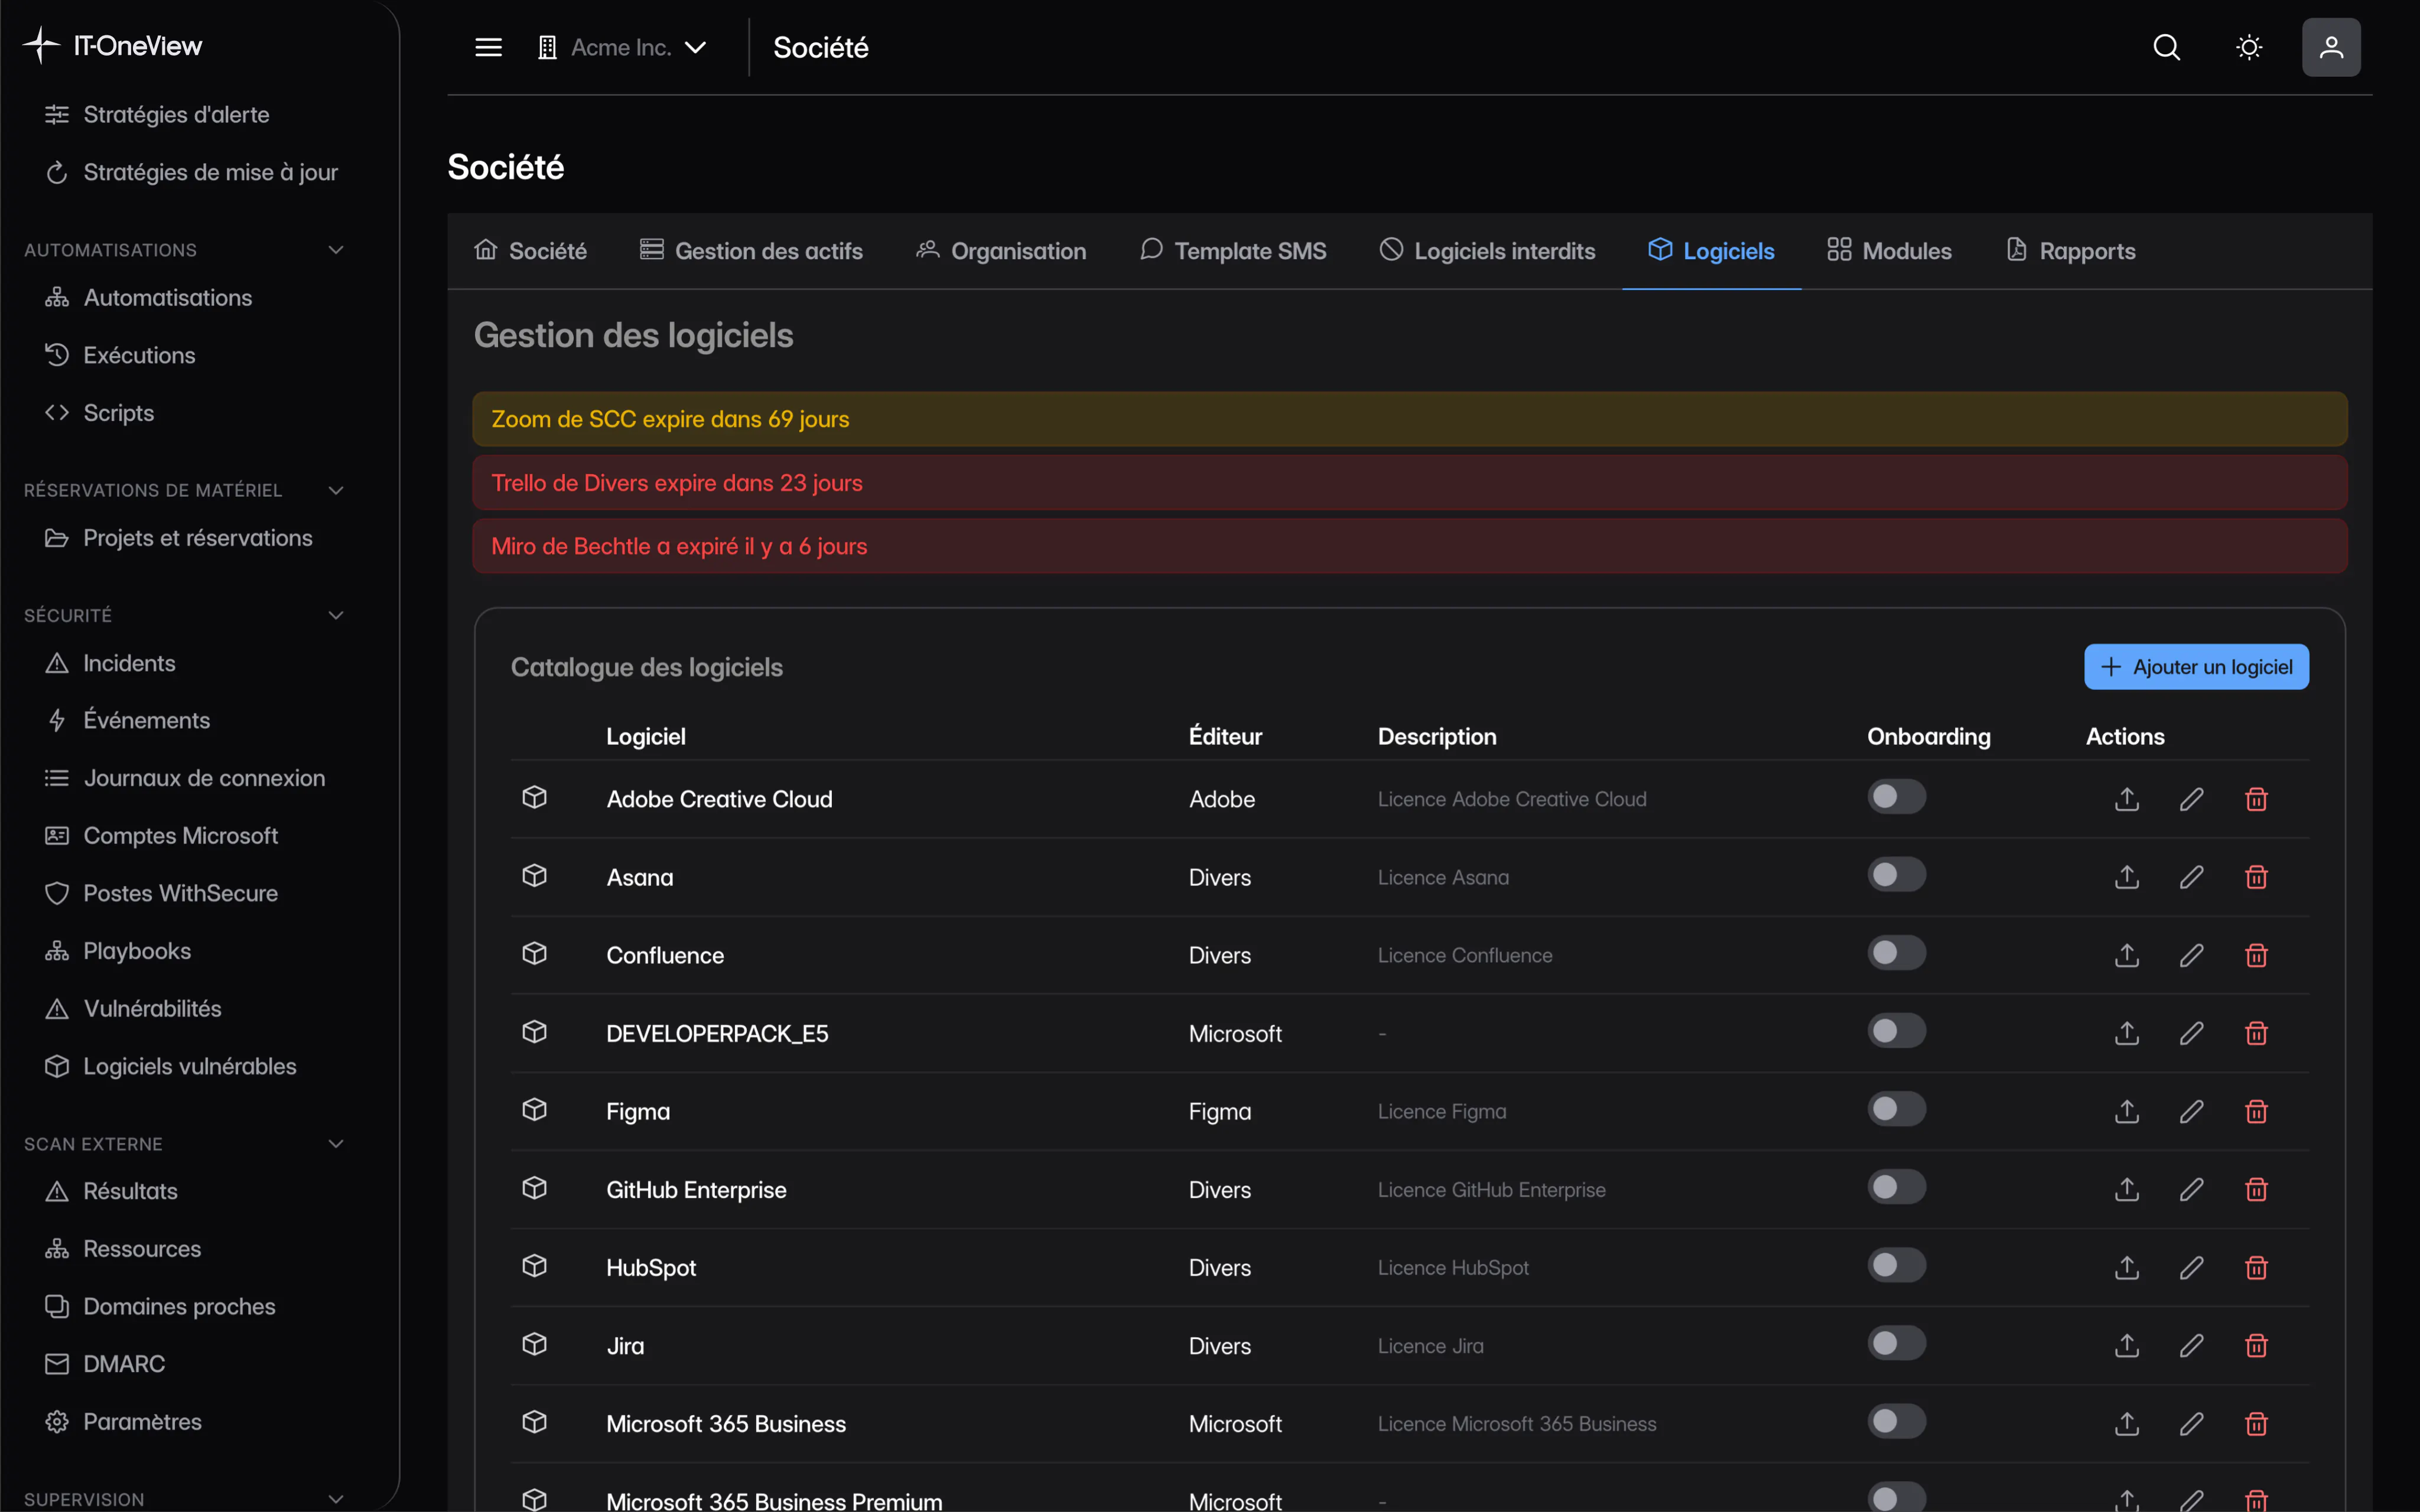
Identifiez instantanément les applications (ChatGPT, Claude, Notion, Figma, Canva...) adoptées par vos collaborateurs à l'insu de la DSI.
Shadow IT
IT-OneView révèle l'écart entre votre SI déclaré et votre SI réel.
Applications SaaS non déclarées et outils d'IA générative non encadrés, machines branchées sans déclaration, sous-domaines oubliés sur Internet.
Votre SI réel dépasse toujours votre SI déclaré.
Une carte bancaire suffit pour adopter un SaaS ou confier des données à une IA grand public. Une prise réseau suffit pour brancher une machine que personne n'a déclarée. Un projet abandonné suffit pour laisser un sous-domaine et son serveur exposés sur Internet. Trois échelles, un même phénomène : des pans entiers de votre SI vivent hors de votre contrôle.
IT-OneView cartographie automatiquement les flux, connecteurs et applications utilisés au sein de votre entreprise pour vous donner une cartographie exhaustive de vos usages réels, sans bloquer l'innovation.
Identifiez instantanément les applications (ChatGPT, Claude, Notion, Figma, Canva...) adoptées par vos collaborateurs à l'insu de la DSI.
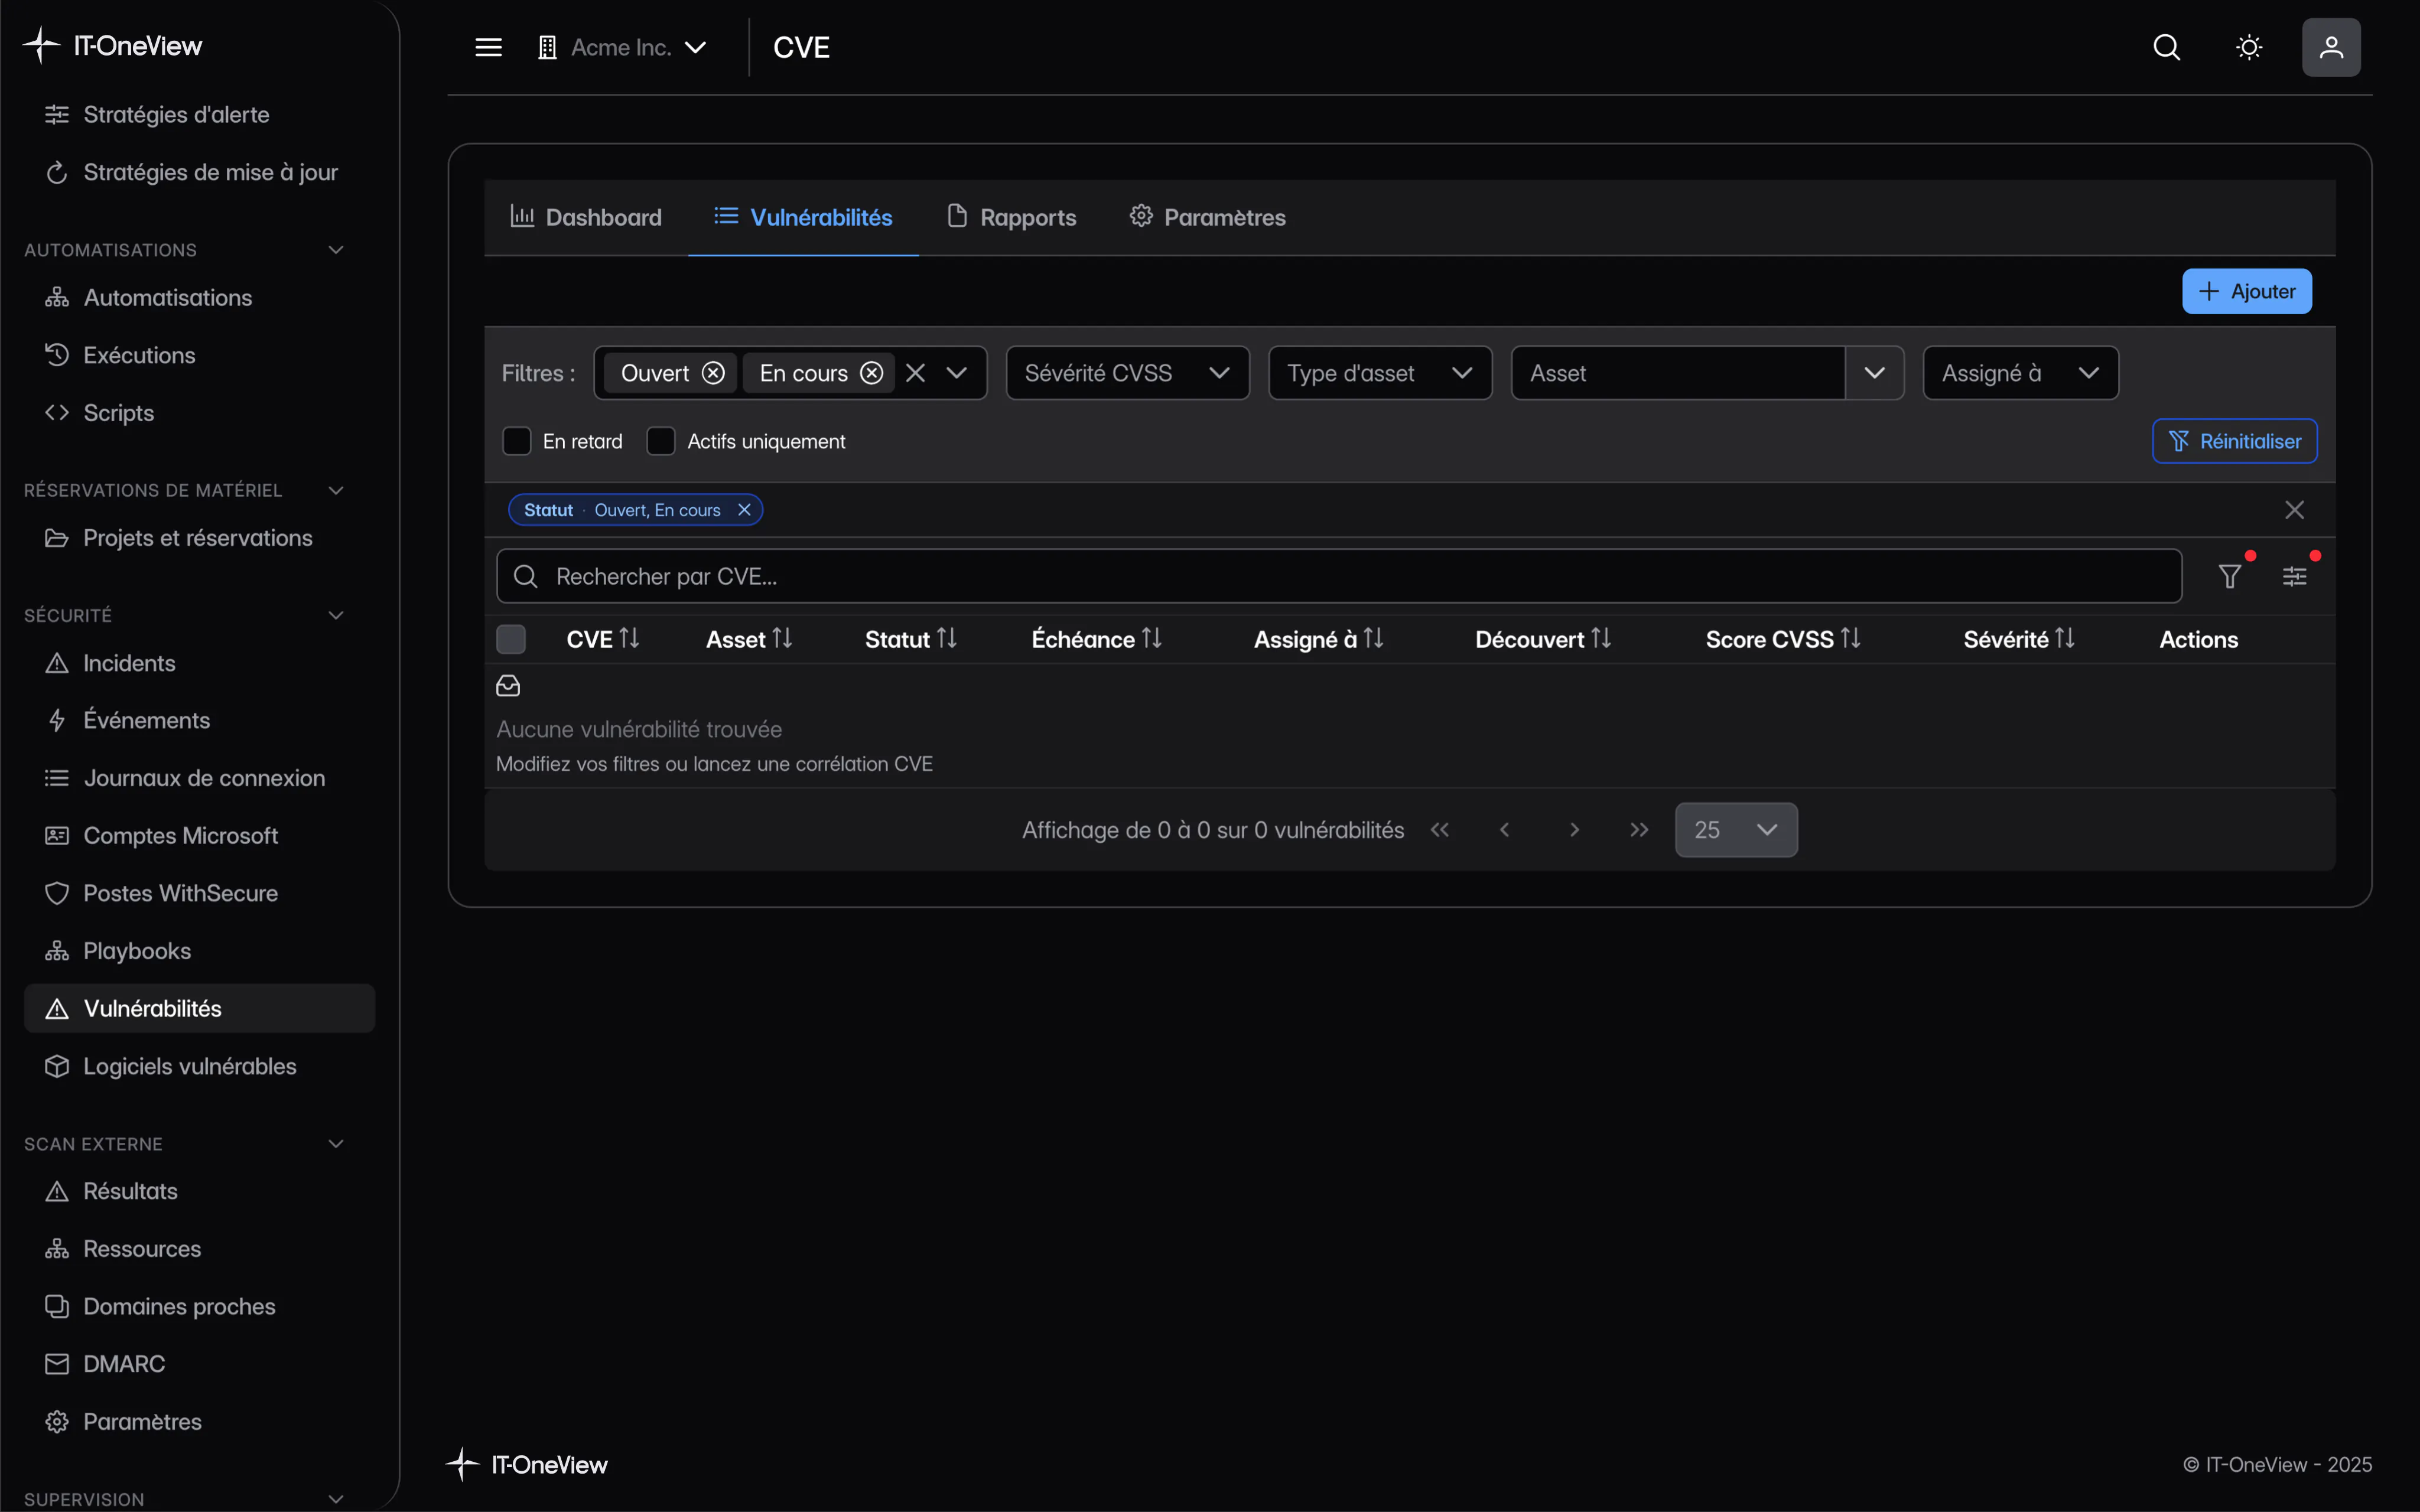
Le scan réseau détecte tout ce qui est réellement connecté et le confronte à l'inventaire déclaré. Chaque équipement inconnu (machine personnelle, boîtier oublié, matériel non déclaré) remonte immédiatement.
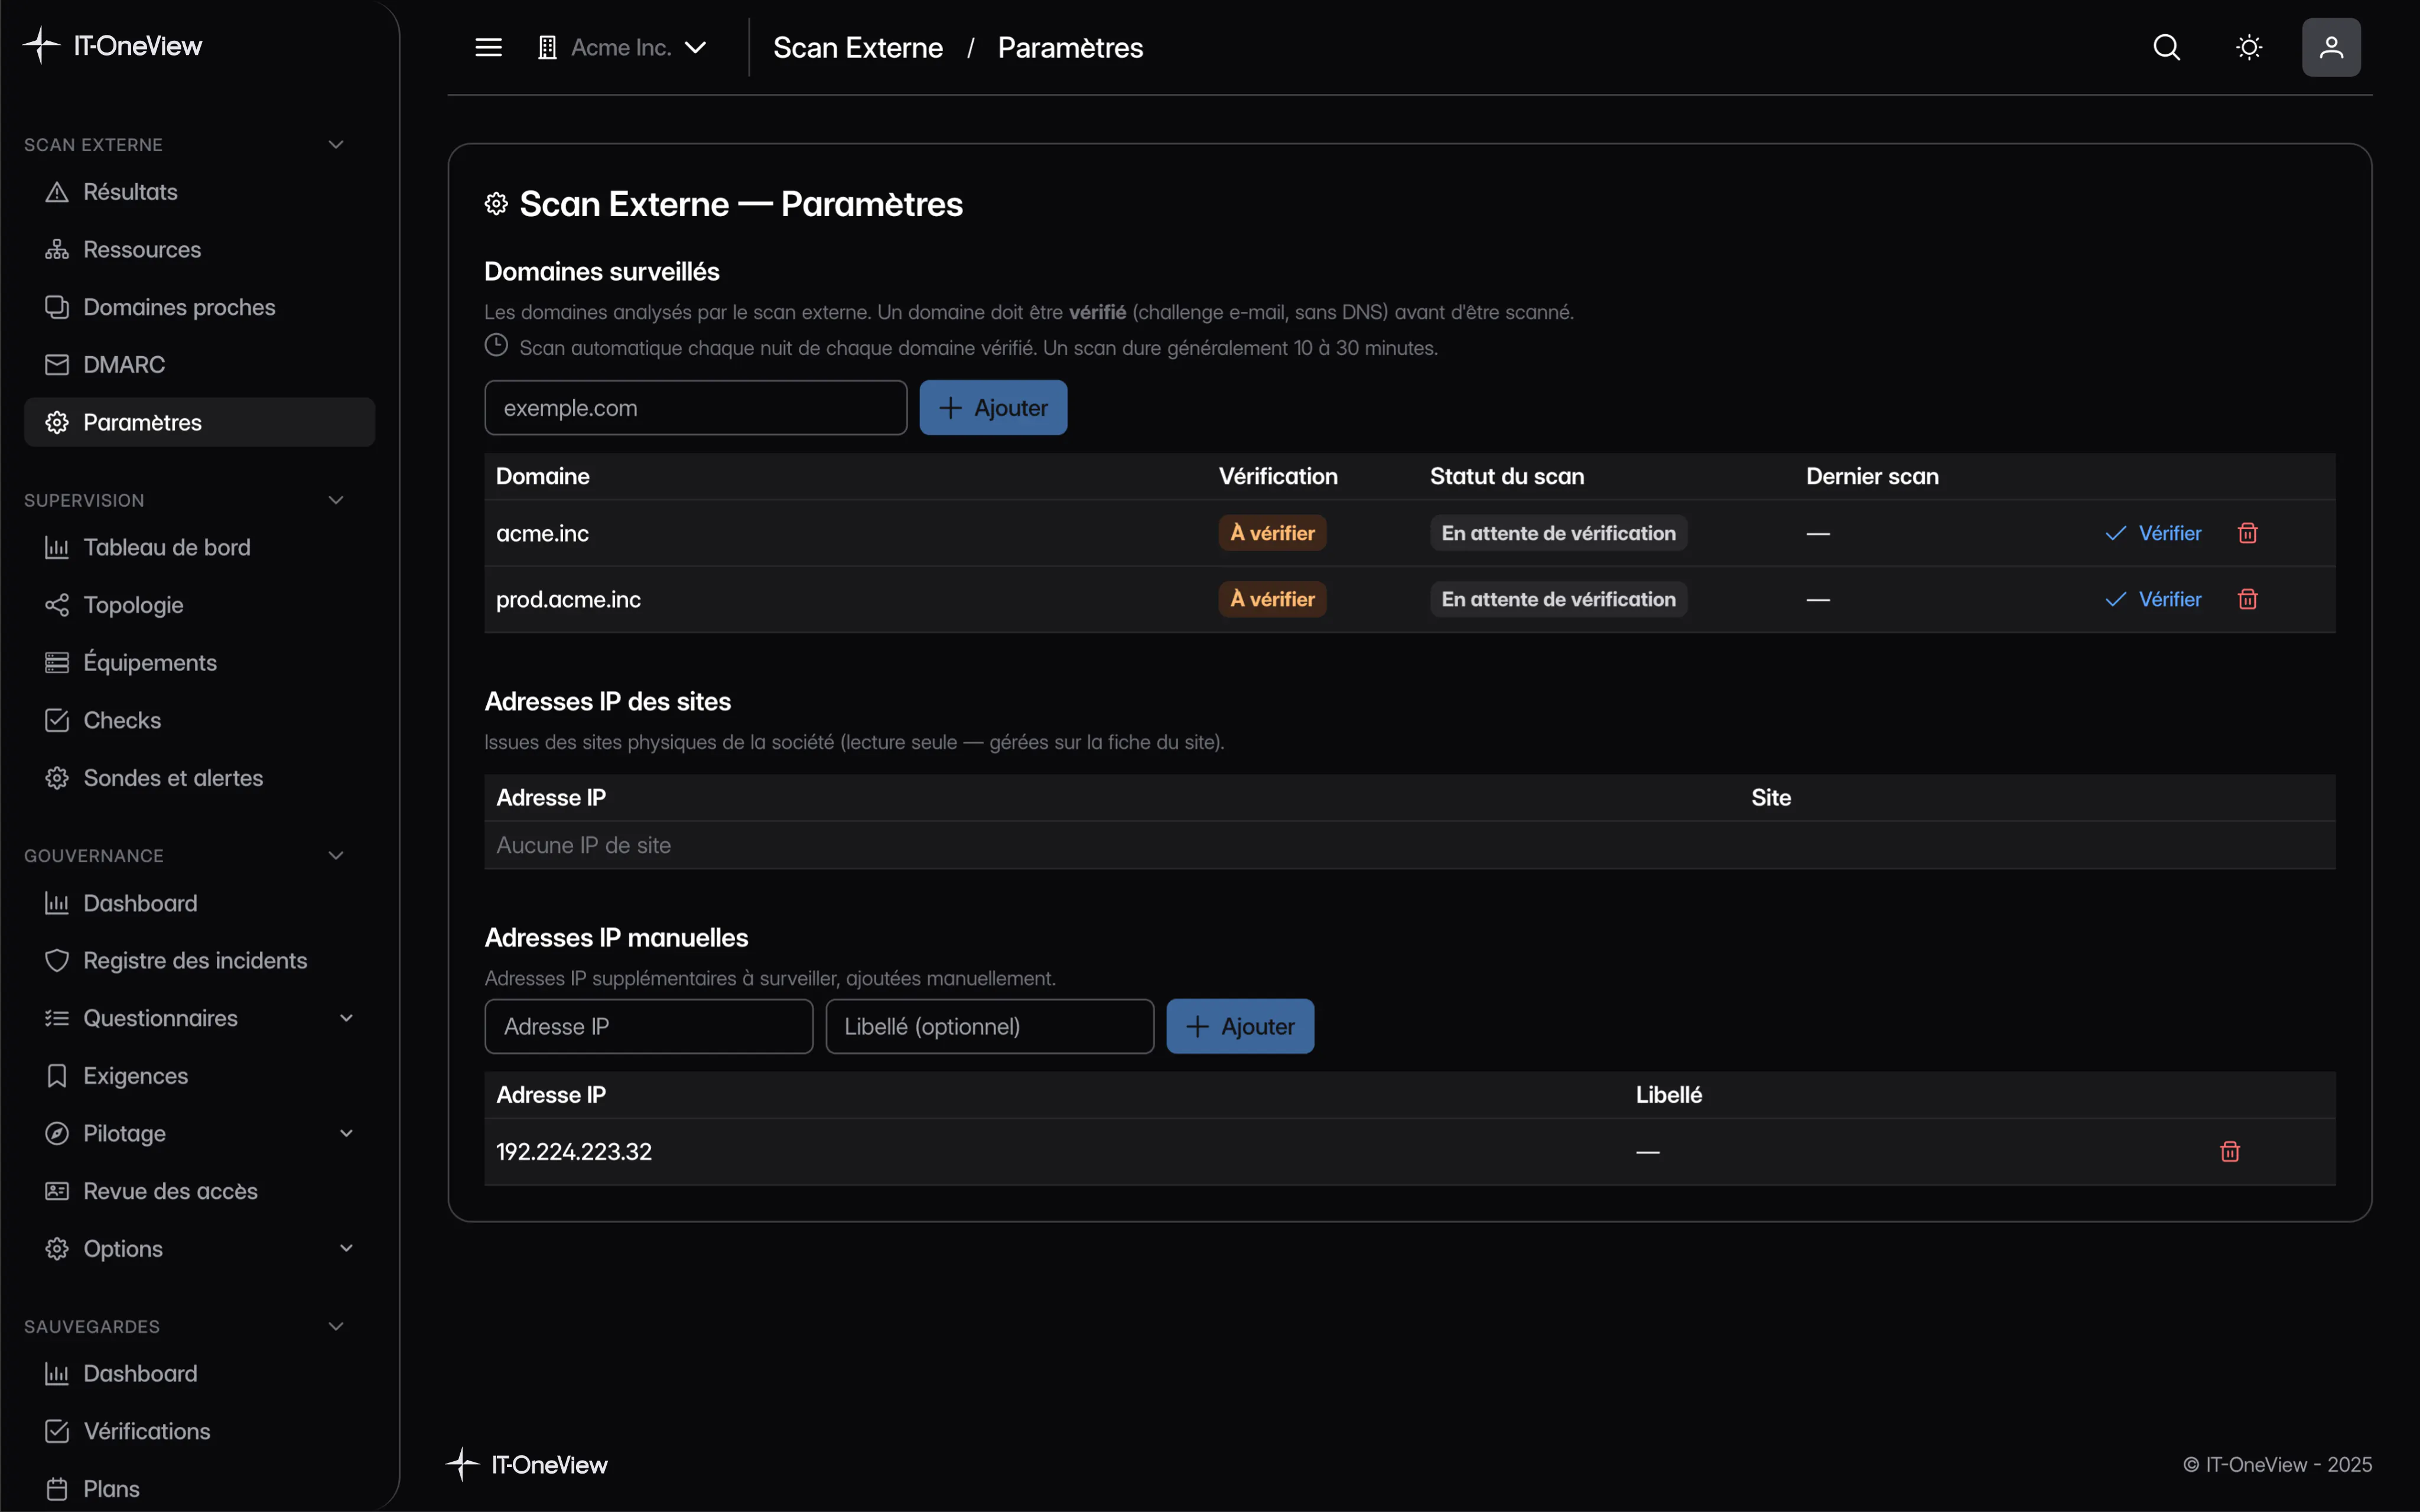
Domaines, sous-domaines, services hébergés : IT-OneView cartographie ce que votre organisation expose sur Internet et y recherche les vulnérabilités connues (CVE). Les domaines proches du vôtre, utilisés pour le phishing (typosquatting), sont repérés aussi. Le serveur de test oublié depuis deux ans entre enfin dans le radar.
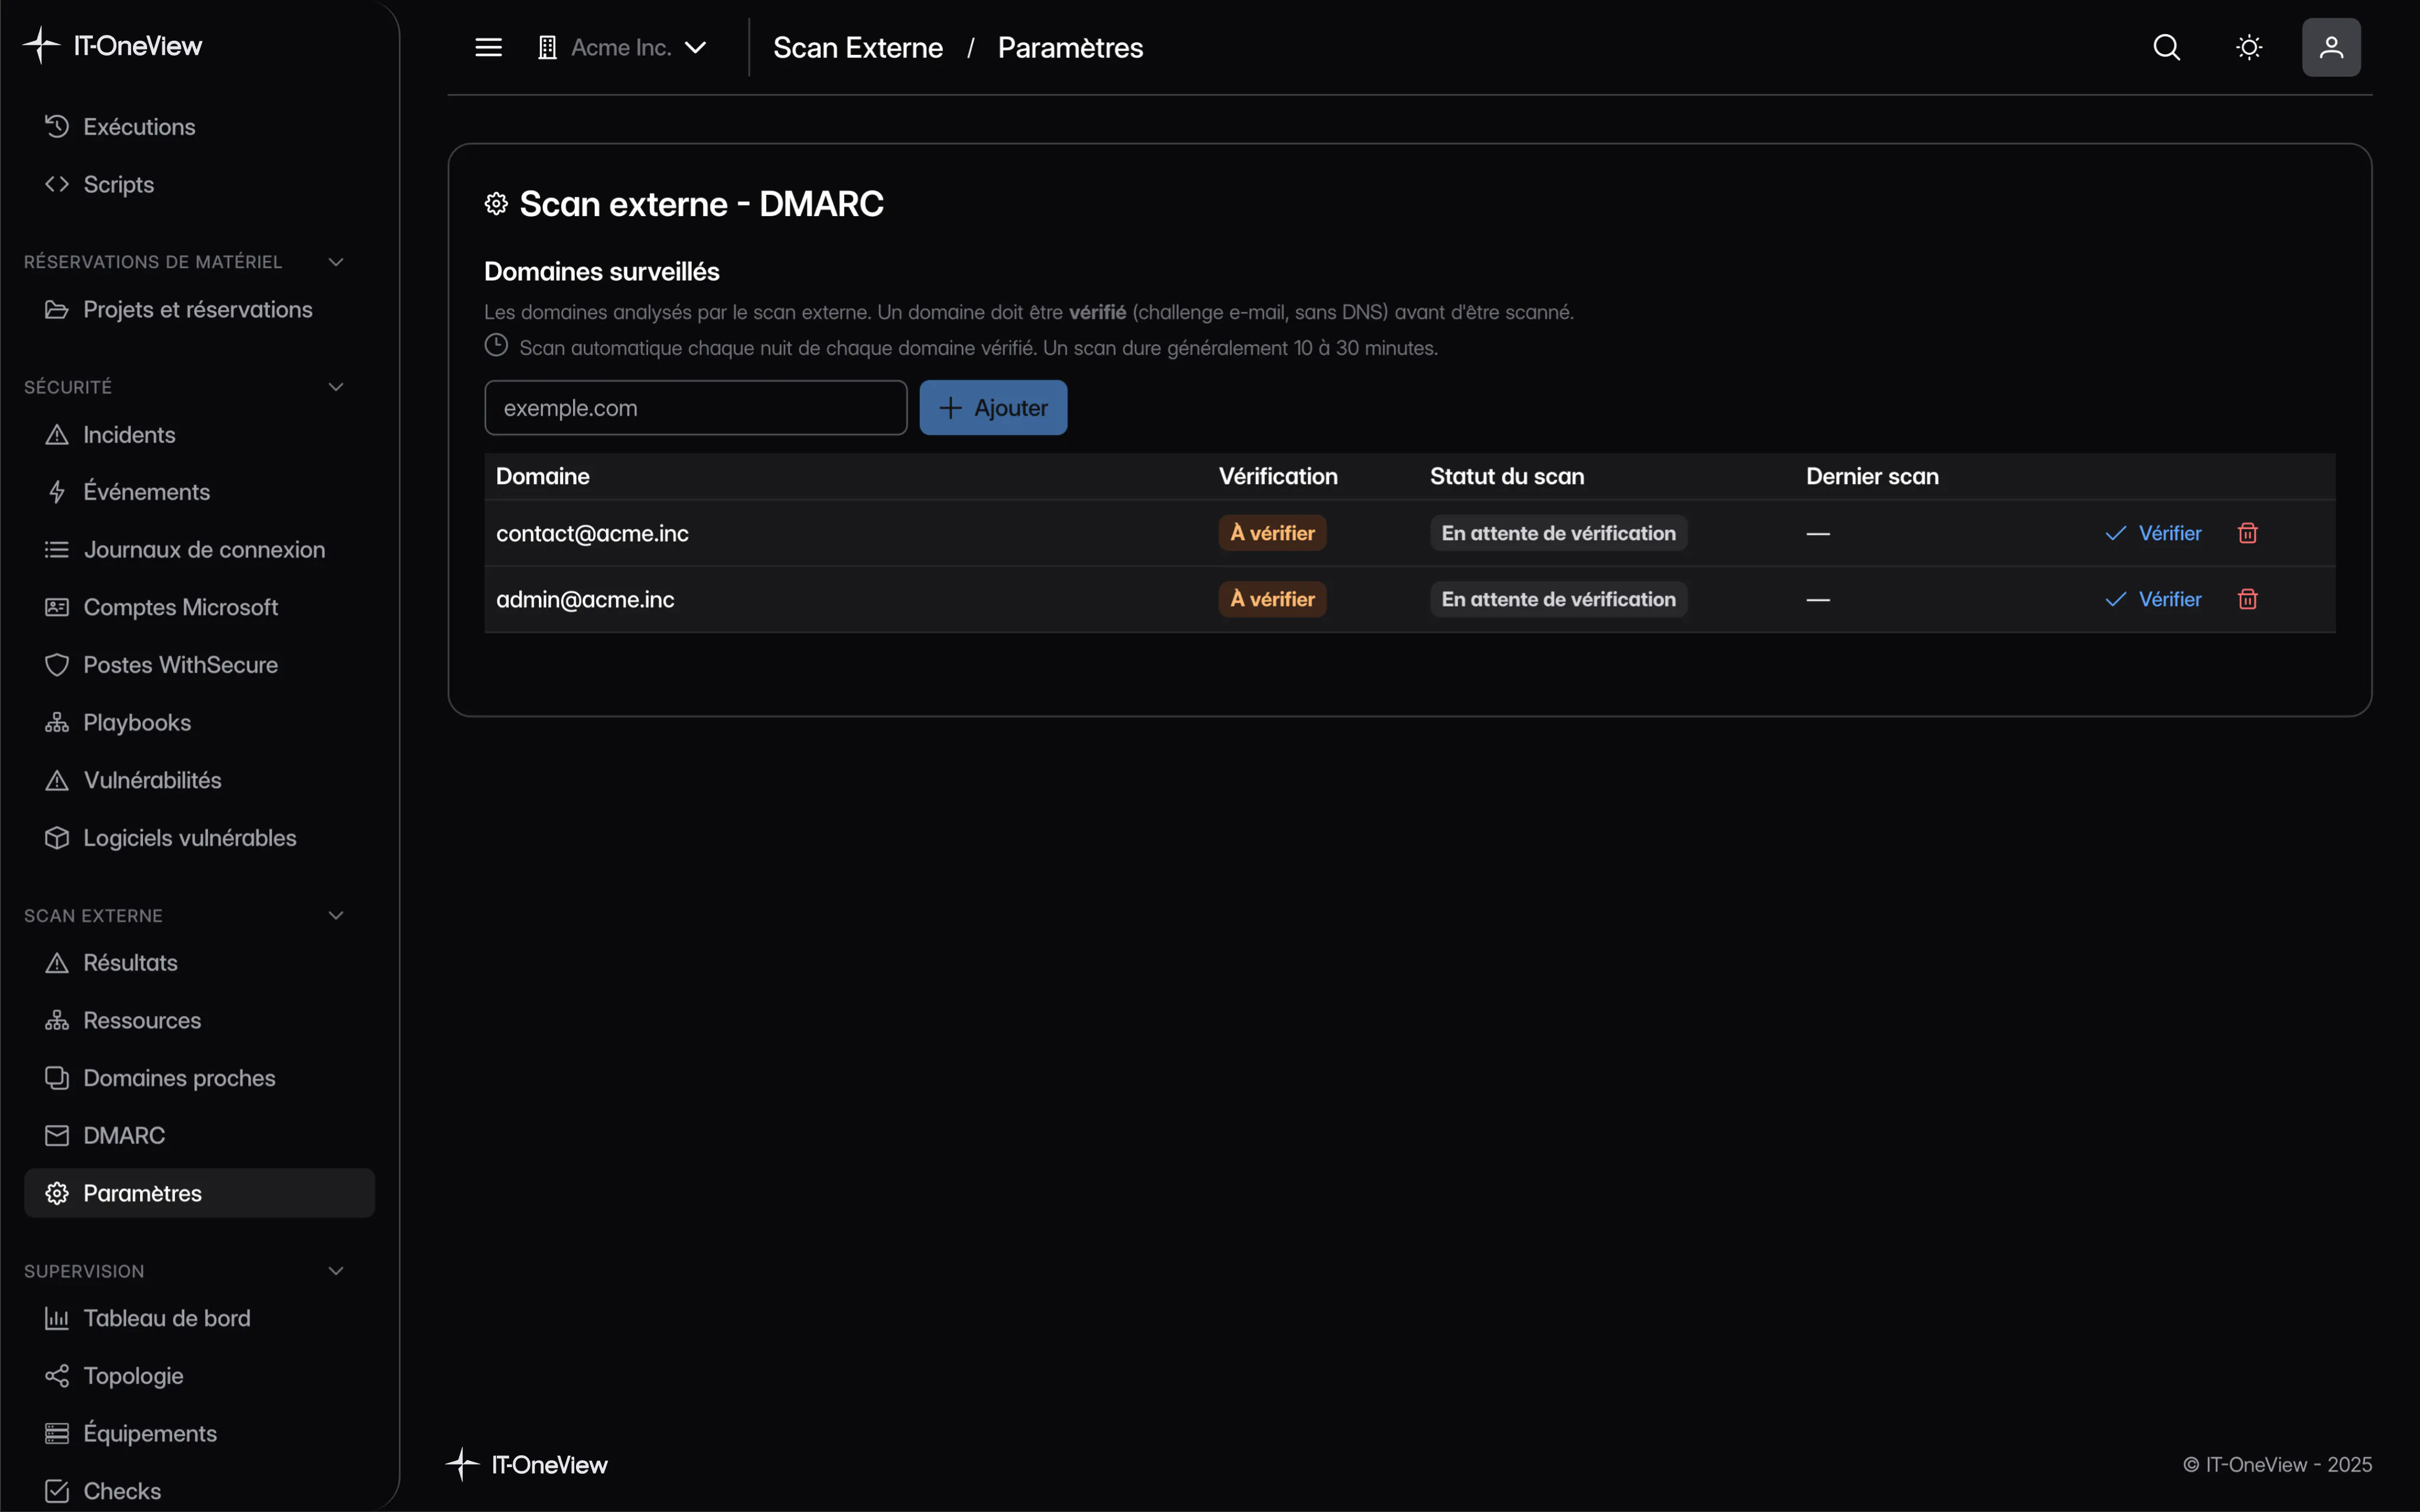
Qui envoie des emails en votre nom ? Les rapports DMARC sont collectés et analysés en continu, et IT-OneView vous accompagne vers une politique plus stricte, jusqu'à p=reject, sans casser votre messagerie légitime.
Les attaquants ne consultent pas votre inventaire : ils scannent ce que vous exposez. IT-OneView fait le même travail qu'eux, en continu, et vous prévient avant eux.
Mettez fin aux abonnements SaaS en doublon et aux licences payées hors budget en révélant chaque outil réellement utilisé par vos équipes.
Découvrez comment IT-OneView vous aide à détecter, évaluer et maîtriser l'ensemble des usages SaaS et IA de votre entreprise.